
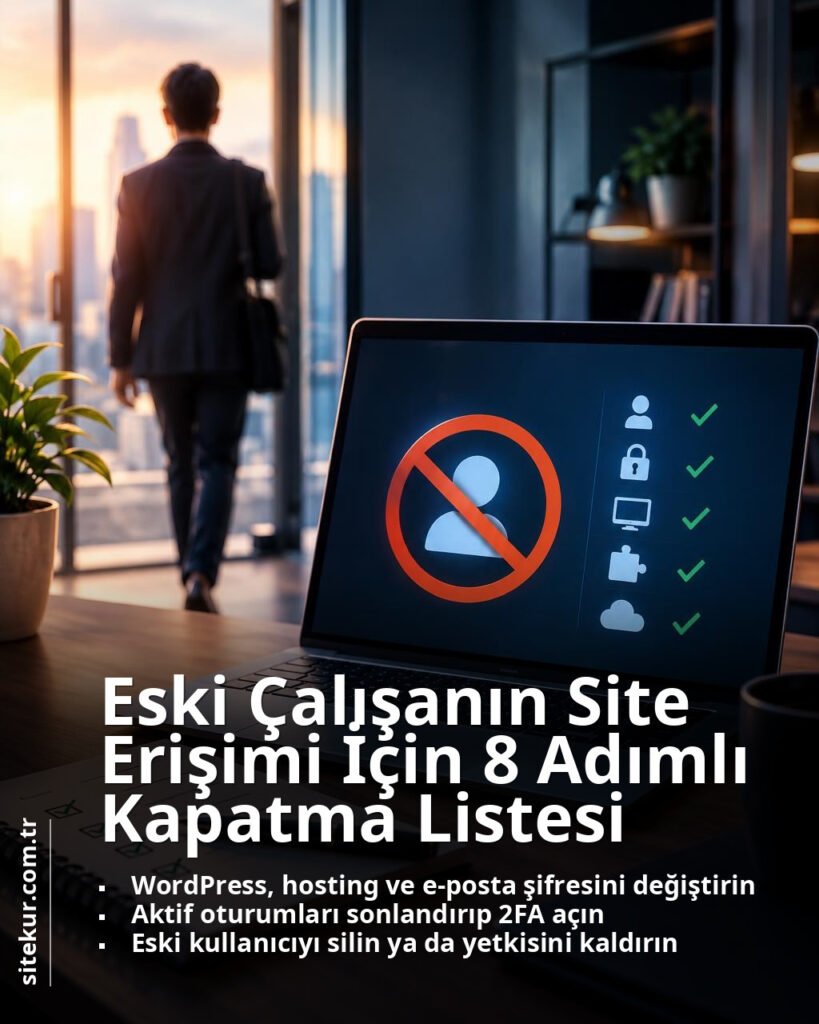
Bir çalışan işten ayrıldığında, web sitesi erişimini sadece kullanıcı adını kapatarak çözmek çoğu zaman yeterli olmaz. Siteye bağlı yönetim paneli, e-posta, barındırma hesabı, analiz araçları ve üçüncü taraf hizmetler birlikte düşünülmelidir.
Bu yazıda, eski bir çalışanın web sitesi erişimini güvenli biçimde kapatmak için pratik bir kontrol listesi bulacaksınız. Amaç, işi gereksiz yere büyütmeden, olası açıkları tek tek temizlemektir.
Önce nerelere erişebildiğini netleştirin
Hesapları tek tek listeleyin
İlk adım, eski çalışanın hangi sistemlere eriştiğini belirlemektir. Sadece WordPress yönetimi değil, çoğu zaman aşağıdaki alanlar da devreye girer:
- Web sitesi yönetim paneli
- Hosting hesabı
- Alan adı kayıt firması hesabı
- Kurumsal e-posta hesabı
- Google Analytics ve Search Console gibi analiz araçları
- Form, canlı destek, CRM ve otomasyon araçları
- Sosyal medya ve reklam hesapları
Bu listeyi yazılı hale getirmek önemlidir. Hangi hesaba kimlerin erişimi olduğunu görmeden güvenli kapatma yapmak zorlaşır.
Yetki seviyesini kontrol edin
Her erişim aynı risk seviyesinde değildir. İçerik düzenleme yetkisi olan biri ile tam yönetici yetkisine sahip biri aynı şekilde ele alınmamalıdır. Yönetici yetkisi olan hesaplar önce incelenmelidir.
Giriş bilgilerini hemen değiştirilmesi gereken yerler
Paylaşılan şifreleri güncelleyin
Birden fazla kişi tarafından bilinen şifreler varsa, bunları doğrudan yenilemek gerekir. Özellikle aşağıdaki alanlar önceliklidir:
- WordPress yönetici parolası
- Hosting kontrol paneli şifresi
- Alan adı hesabı şifresi
- Kurumsal e-posta hesabı şifresi
- FTP/SFTP giriş bilgileri
- Veritabanı erişim bilgileri
Yeni şifre belirledikten sonra bunu güvenli bir yerde saklayın. Mümkünse ekip içinde şifre paylaşımı yerine bir parola yöneticisi kullanın.
İki aşamalı doğrulamayı açın
Eğer kullanılan hizmet destekliyorsa, iki aşamalı doğrulama etkinleştirin. Bu, şifre sızsa bile ek koruma sağlar. Özellikle yönetim panelleri ve e-posta hesaplarında önemlidir.
Oturumları ve cihaz erişimlerini kapatın
Aktif oturumları sonlandırın
Şifreyi değiştirmek her zaman aktif oturumları kapatmayabilir. Eski çalışanın giriş yaptığı cihazlarda oturum açık kalmış olabilir. Bu nedenle, mümkün olan her platformda tüm oturumları sonlandırın.
Buna şu araçlar dahildir:
- WordPress kullanıcı oturumları
- E-posta hesap oturumları
- Google hesap oturumları
- Hosting paneli oturumları
- Üçüncü taraf yönetim araçları
Tanımadığınız cihazları kaldırın
Hesaplarda cihaz geçmişi görünüyorsa, bilinmeyen veya eski cihazları kaldırın. Bu işlem, özellikle ortak kullanılan ofis bilgisayarları veya kişisel telefonlar için önemlidir.
WordPress tarafında yapılacaklar
Kullanıcı hesabını pasifleştirin ya da silin
Eski çalışan WordPress yöneticisiyse, hesabı doğrudan silmek yerine önce başka bir kullanıcıya devretmek daha güvenlidir. İçeriklere atanmış yazı, sayfa veya medya öğeleri varsa bunların kaybolmaması gerekir.
İzlenecek temel sıra genellikle şöyledir:
- Yeni bir yönetici hesabı oluşturun.
- Eski kullanıcının içeriklerini yeni hesaba aktarın.
- Eski kullanıcıyı silin veya yetkisini düşürün.
- Gerekirse şifre sıfırlama bağlantılarını geçersiz kılın.
Eklenti ve tema erişimlerini gözden geçirin
Eski çalışan bazı eklentilere veya tema ayarlarına erişebiliyorsa, yönetici yetkisini kaldırmadan önce bu alanları kontrol edin. Özellikle güvenlik, yedekleme, SEO ve form eklentilerinde yetki önemlidir.
Hosting, alan adı ve DNS tarafını unutmayın
Panel erişimini gözden geçirin
Site erişimi yalnızca WordPress ile sınırlı değildir. Hosting hesabına erişimi olan biri site dosyalarını, veritabanını ve e-posta ayarlarını da yönetebilir. Bu yüzden hosting hesabındaki kullanıcıları kontrol edin ve gereksiz erişimleri kaldırın.
DNS ve yönlendirme kayıtlarını kontrol edin
Alan adı DNS ayarlarına erişimi olan biri, siteyi başka bir yere yönlendirebilir veya e-posta akışını etkileyebilir. Bu nedenle DNS yönetim yetkileri yalnızca ihtiyaç duyan kişilerde kalmalıdır.
Üçüncü taraf erişimleri temizleyin
Analiz, reklam ve form araçlarını kontrol edin
Birçok işletme, web sitesiyle birlikte farklı araçlar da kullanır. Eski çalışan bu araçlara erişebiliyorsa, sadece siteyi değil veri akışını da görmeye devam edebilir.
Özellikle şuraları inceleyin:
- Analitik araçları
- Reklam hesapları
- Form entegrasyonları
- Canlı destek araçları
- CRM ve pazarlama otomasyonları
- Bulut depolama ve paylaşılan klasörler
Bir hizmetin hesabına giriş yapabiliyorsa, oradaki rolünü ve izinlerini mutlaka daraltın.
API anahtarlarını ve entegrasyonları yenileyin
Otomasyon araçlarında kullanılan API anahtarları veya entegrasyon bağlantıları da risk oluşturabilir. Eski çalışanın bu anahtarlara erişimi varsa, ilgili bağlantıları yenilemek ya da yeniden oluşturmak daha güvenli olur.
Kontrol listesi: hızlı uygulama sırası
İşten çıkış günü için pratik sıra
- Hangi hesaplara erişimi olduğunu yazın.
- WordPress, hosting, alan adı ve e-posta şifrelerini değiştirin.
- Aktif oturumları sonlandırın.
- Eski kullanıcı hesabını silin veya yetkisini kaldırın.
- İki aşamalı doğrulamayı etkinleştirin.
- Üçüncü taraf araçlardaki erişimleri kapatın.
- API anahtarlarını ve entegrasyonları gözden geçirin.
- Yetkili kullanıcı listesini güncelleyin.
Sonrasında kontrol edilmesi gerekenler
İlk temizliğin ardından birkaç gün içinde sistemleri tekrar kontrol edin. Bazen kayıtlı cihazlar, eski yönlendirmeler veya unutulmuş hesaplar sonradan ortaya çıkar.
En sık yapılan hata nedir?
Sadece WordPress şifresini değiştirmek
En yaygın hata, erişimi yalnızca site yönetim paneli üzerinden düşünmektir. Oysa eski çalışan e-posta kutusuna, hosting paneline veya bağlı bir otomasyon aracına erişmeye devam ediyorsa sorun bitmiş sayılmaz.
İkinci sık hata da, hesapları kapatırken içerik ve veri sahipliğini devretmemektir. Kullanıcıyı silmeden önce hangi içeriklerin kime ait olduğunu kontrol etmek gerekir.
Güvenli erişim yönetimi, yalnızca kapıları kapatmak değil; hangi anahtarın kimde olduğunu düzenli olarak takip etmektir.
Ne zaman profesyonel destek almak gerekir?
Birden fazla sistem birbirine bağlıysa
Site, hosting, e-posta, reklam ve CRM araçları birbirine bağlıysa erişim kapatma işlemi karmaşık hale gelebilir. Özellikle kayıtların kimde olduğu belirsizse profesyonel teknik destek almak zaman kazandırır.
Bu durumlarda amaç, aceleyle bir şeyi bozmak değil; erişimleri kontrollü biçimde devretmektir.
Bu konuda siz hangi adımda zorlanıyorsunuz? Eski çalışan çıkışı sonrası erişim kapatma sürecinde en çok hangi noktayı kontrol etmekte zorlandığınızı yorumlarda paylaşabilirsiniz.
