
Yapay zekâ araçları, müşteri mesajlarını özetlemekten teklif taslağı hazırlamaya kadar birçok işi kolaylaştırabilir. Ancak konu müşteri verisi olduğunda, “yüklersem ne olur?” sorusu her zaman ciddiye alınmalıdır.
Kısa cevap şu: Her müşteri bilgisi yapay zekâya verilmemelidir. Verilecek bilgi, aracın türüne, hesabınızın ayarlarına, verinin hassasiyetine ve kurum içi kurallara göre değişir.
Yapay zekâya hangi müşteri bilgileri verilmemeli?
Kimlik ve doğrudan tanımlayıcı bilgiler
Müşteriyi doğrudan tanımlayan bilgiler en riskli gruptadır. Örneğin:
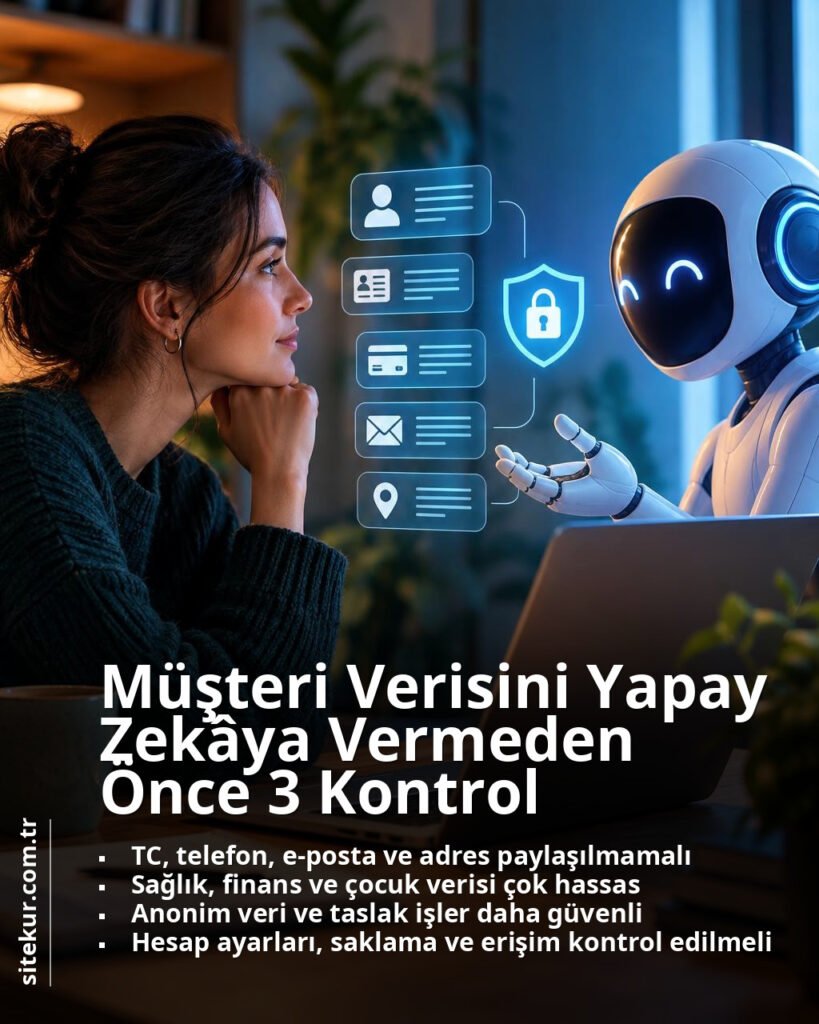
- TC kimlik numarası
- Telefon numarası
- E-posta adresi
- Adres bilgisi
- Sipariş numarası ile birlikte eşleşen kişisel kayıtlar
Bu tür veriler, bir sorun yaşanmasa bile gereksiz yere paylaşılmamalıdır. Özellikle özel veri işliyorsanız, “bu bilgi gerçekten gerekli mi?” sorusunu sormak iyi bir başlangıçtır.
Özel nitelikli ve hassas veriler
Sağlık bilgisi, finansal kayıtlar, çocuk verisi, müşteri şikâyetinde geçen hassas açıklamalar veya hukuki içerikler çok daha dikkatli ele alınmalıdır. Bu tür bilgiler için yapay zekâ kullanımı ancak açık bir ihtiyaç, uygun sözleşme ve doğru teknik önlem varsa düşünülmelidir.
Hangi durumlarda daha güvenli kullanılabilir?
Anonimleştirilmiş veya maskelemiş içerikler
Bir müşteri e-postasını özetlemek istiyorsanız, ad-soyad, telefon ve adres gibi alanları kaldırarak ilerlemek daha güvenlidir. Örneğin:
“Müşteri teslimat gecikmesi hakkında bilgi istiyor ve iade sürecini soruyor.”
Bu şekilde içerik anlamını korur ama kişisel veri riski azalır.
Genel taslak, sınıflandırma ve özet işleri
Yapay zekâ; müşteri taleplerini kategorilere ayırma, sık sorulan soruları gruplama, standart cevap taslağı hazırlama gibi işlerde faydalı olabilir. Burada amaç, tek tek müşteri detaylarını ifşa etmeden iş yükünü azaltmaktır.
Hizmet ayarları neden önemli?
Veri geçmişte saklanıyor olabilir
Kullandığınız aracın bazı planlarında gönderdiğiniz içeriklerin nasıl saklandığı, eğitim için kullanılıp kullanılmadığı veya yöneticiler tarafından görülebilip görülemeyeceği değişebilir. Bu nedenle yalnızca aracın kendisine değil, hesabın veri politikalarına da bakmak gerekir.
Takım erişimi ve paylaşım ayarları
Eğer ekip halinde çalışıyorsanız, tek risk modelin dışarı veri sızdırması değildir. Paylaşılan sohbet geçmişi, ortak çalışma alanları ve yanlış yetkilendirme de sorun yaratabilir. Bu yüzden şu noktaları kontrol etmek faydalıdır:
- Kimlerin sohbet geçmişini görebildiği
- Yüklenen dosyaların saklanma süresi
- İçeriklerin eğitim amaçlı kullanım ayarı
- Kurumsal hesaplarda yönetici erişimi
Pratik güvenlik yaklaşımı nasıl olmalı?
Veri minimizasyonu uygulayın
En güvenli yöntem, mümkün olan en az bilgiyi paylaşmaktır. Yapay zekâ bir görevi müşteri adı olmadan yapabiliyorsa, adı vermeye gerek yoktur. Bir adres yerine ilçe bilgisi yetiyorsa, tam adresi kullanmamak daha doğrudur.
Önce iç politika belirleyin
İşletmede birden fazla kişi yapay zekâ kullanıyorsa, herkesin kendi yöntemine göre hareket etmesi risklidir. Basit bir kullanım kuralı belirlemek iyi olur:
- Hangi veri türleri kesinlikle girilmeyecek?
- Hangi işler için anonim veri kullanılacak?
- Hangi araçlar onaylı sayılacak?
- Hassas veri içeren talepler nasıl işlenecek?
Rastgele dosya yüklemeyin
Excel listeleri, müşteri sözleşmeleri, ekran görüntüleri veya destek kayıtları çoğu zaman düşündüğünüzden fazla bilgi içerir. Dosya yüklemeden önce içinde kişisel veri, erişim bilgisi ya da gizli not bulunup bulunmadığını kontrol etmek gerekir.
Hangi araçlarda daha temkinli olmak gerekir?
Genel sohbet araçları
Genel kullanım amaçlı yapay zekâ araçlarında, veri politikalarını dikkatle okumadan müşteri bilgisi paylaşmamak en güvenli yaklaşımdır. Özellikle ücretsiz veya kişisel kullanım planlarında kontrol düzeyi sınırlı olabilir.
Kurumsal ve yönetilen çözümler
Kurumsal planlar genellikle daha iyi yönetim, erişim kontrolü ve veri saklama seçenekleri sunar. Ancak bu, otomatik olarak “sorunsuz” anlamına gelmez. Yine de neyin yüklendiği, kimlerin eriştiği ve verinin nasıl işlendiği net olmalıdır. Kurumsal tarafta veri yönetimi için OpenAI ve Google Cloud gibi hizmetlerin resmi dokümantasyon ve ürün sayfaları üzerinden veri kullanım politikalarını incelemek gerekir; seçim yaparken her zaman ilgili ürünün güncel koşullarını kontrol edin.
Son karar nasıl verilmeli?
Bir müşteri bilgisini yapay zekâya yüklemeden önce şu üç soruya bakabilirsiniz:
- Bu bilgi kişiyi doğrudan tanımlıyor mu?
- Görev için bu ayrıntı gerçekten gerekli mi?
- Aracın veri saklama ve erişim ayarlarını biliyor muyum?
Bu üç sorudan biri bile sizi rahatsız ediyorsa, o veriyi paylaşmadan çalışmak daha doğru olur. Yapay zekâ hız kazandırmalı; ama müşteri mahremiyetini zayıflatmamalıdır.
Siz müşteri verisiyle çalışırken hangi sınırı koyuyorsunuz? Deneyiminizi yorumlarda paylaşabilirsiniz.
