
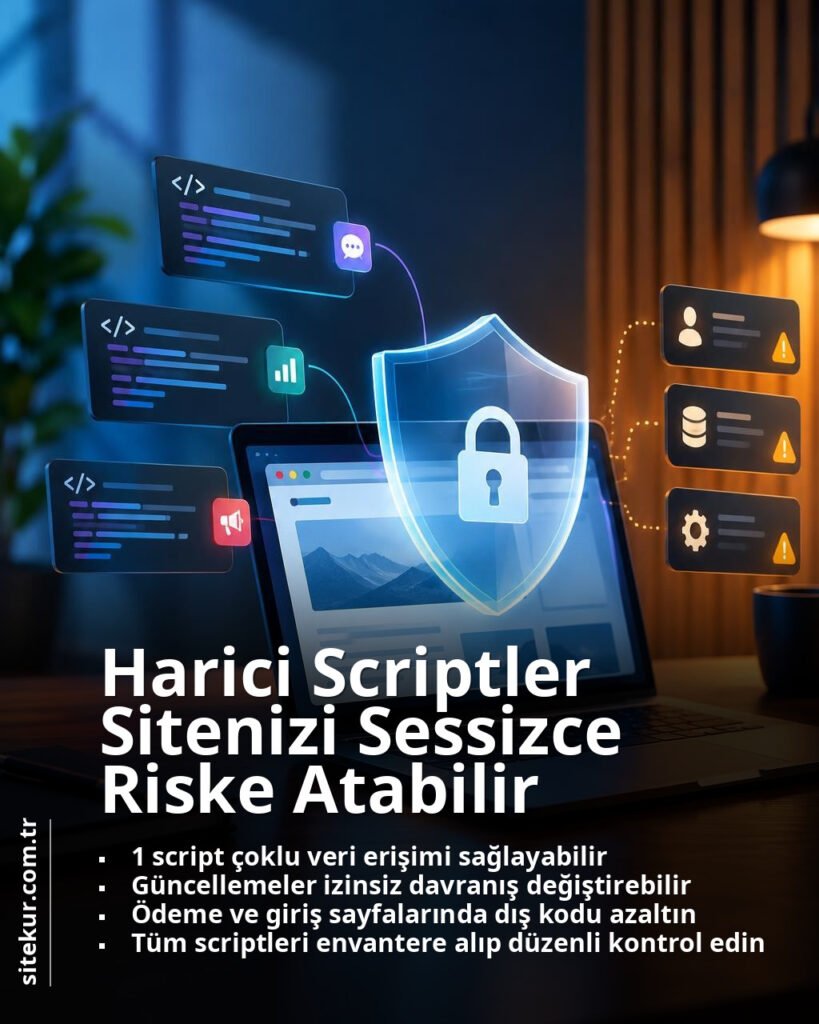
Bir web sitesine sohbet kutusu, analiz aracı, reklam pikseli ya da canlı destek kodu eklemek çok kolaydır. Zor olan, bu kodların ne kadar erişim aldığı, nasıl güncellendiği ve zamanla siteyi nasıl etkileyebileceğini takip etmektir.
Üçüncü taraf script’ler, doğru seçildiğinde işi kolaylaştırır; yanlış yönetildiğinde ise performans düşüşünden veri sızıntısına kadar farklı sorunlara kapı aralayabilir. Özellikle teknik uzman olmayan site sahipleri için risk, çoğu zaman kodun kendisinden değil, onunla birlikte gelen yetkilerden ve görünmeyen değişikliklerden doğar.
Üçüncü taraf script nedir, neden kullanılır?
Günlük işlerde en sık kullanılan örnekler
Harici script, sitenizin dışında geliştirilen ve genellikle başka bir hizmetten yüklenen kod parçalarıdır. En yaygın örnekler şunlardır:
- Analiz kodları: Ziyaretçi davranışını ölçmek için eklenen takip script’leri.
- Reklam kodları: Dönüşüm takibi, yeniden pazarlama veya reklam gösterimi için kullanılan etiketler.
- Sohbet widget’ları: Canlı destek, chatbot veya satış yardım araçları.
- Harita, video ve form gömme kodları: Başka servislerden sayfaya içerik taşır.
Bu tür kodlar pratik olabilir; ancak siteye sadece görünür bir özellik değil, aynı zamanda dışa bağımlılık da ekler.
Nerede risk başlar?
Risk, script’in ne yaptığı kadar neyi görebildiği ile ilgilidir. Bazı kodlar sadece sayfa görüntüsünü sayar. Bazılarıysa kullanıcı etkileşimi, form alanları, cihaz bilgileri ya da sayfa içeriği hakkında daha geniş veri toplayabilir.
Bu yüzden “kurdum, çalışıyor” demek yeterli değildir. Hangi hizmetin hangi sayfada çalıştığını, hangi veriye ulaştığını ve bu erişimin gerçekten gerekli olup olmadığını bilmek gerekir.
Harici kodlar siteyi hangi yollarla riske atar?
1) Gereğinden fazla veri erişimi
Bir script, yalnızca çalışması için gereken verilere erişmelidir. Fakat bazı entegrasyonlar, form alanlarını, tıklamaları veya sayfa içeriğini beklenenden geniş ölçekte okuyabilir. Bu durum özellikle gizlilik ve kullanıcı verisi açısından dikkat ister.
Örneğin bir sohbet aracı, destek vermek için yalnızca kullanıcı mesajına ihtiyaç duyarken; yanlış ayarlandığında sayfada yazılan diğer içerikleri de izleyebilir. Sorun genellikle araçta değil, verilen izinlerin kapsamındadır.
2) Güncelleme ile davranışın değişmesi
Harici hizmetler kendi kodlarını zamanla değiştirebilir. Bugün güvenli ve sınırlı çalışan bir script, yarın yeni bir özellik nedeniyle daha fazla veri okumaya başlayabilir ya da farklı bir dosya yükleyebilir.
Bu nedenle üçüncü taraf kodlar, sitenizin kontrolü dışında güncellenebilen küçük kara kutular gibidir. Kod sizde görünmez; ama etkisi doğrudan sitenizde hissedilir.
3) Tek noktadan bozulan performans
Harici script yavaş yüklenirse sayfanın açılış süresini uzatabilir. Daha da önemlisi, o servis geçici olarak yanıt vermezse sayfa içinde takılmalar, boş alanlar ya da beklenmedik hata durumları oluşabilir.
Bu, doğrudan güvenlik açığı olmasa da kullanıcı deneyimini zayıflatır ve bazı durumlarda hatanın kaynağını bulmayı zorlaştırır.
4) Tedarik zinciri riski
Bir hizmetin kendi altyapısı veya kod dağıtımı etkilenirse, bunu sizin siteniz de taşır. Özellikle çok yaygın kullanılan widget’larda ya da reklam ağlarında bu risk daha önemlidir. Sitenize eklediğiniz kodun sağlıklı olması yetmez; onu sağlayan servisin de güvenilir kalması gerekir.
Harici bir script, sitenizin bir parçası gibi görünür; ama çoğu zaman sizin kontrolünüz dışında yaşayan ayrı bir bağımlılıktır.
İzinler neden bu kadar önemli?
En az yetki yaklaşımı
Güvenlikte temel fikir şudur: Bir kodun yapması gereken iş neyse, sadece o kadar yetki verilmelidir. Buna en az yetki yaklaşımı denir. Basit görünür ama pratikte çoğu entegrasyon gereğinden geniş izinlerle kurulur.
Şu soruları sormak iyi bir başlangıçtır:
- Bu script gerçekten tüm siteye mi, yoksa yalnızca belirli sayfalara mı ihtiyaç duyuyor?
- Form verilerine erişmesi şart mı?
- Çerez kullanımı zorunlu mu?
- Hangi kullanıcı davranışlarını topluyor?
Çerez ve izleme kapsamı
Analiz ve reklam araçlarının önemli bir kısmı çerezler veya benzeri tanımlayıcılar kullanır. Bu araçların neyi izlediğini anlamadan kod eklemek, hem gizlilik hem de yasal uyum açısından sorun çıkarabilir.
Özellikle farklı ülkelere hizmet veren sitelerde, çerez banner’ı, onay mekanizması ve veri işleme metinleri birbiriyle uyumlu olmalıdır. Bu uyum, sadece hukuki bir mesele değil, güven meselesidir.
Güncelleme riskini nasıl azaltabilirsiniz?
1) Kodları tek tek envantere alın
Sitenizde çalışan tüm harici script’lerin bir listesini tutun. Hangi sayfada, hangi amaçla ve hangi sağlayıcıdan geldiğini yazın. Bu basit kayıt, sorun çıktığında ilk bakacağınız yer olur.
2) Gereksiz olanı kaldırın
Uzun süredir kullanılmayan reklam ağları, eski sohbet araçları veya artık veri toplamayan test kodları sitede kalmamalı. Kullanılmayan kodlar, unutulmuş kapılar gibidir.
3) Sürüm ve değişiklik takibi yapın
Mümkünse entegrasyonlarda değişiklikleri not edin. Bir güncellemeden sonra site davranışı değişirse, hangi kodun etki ettiğini daha kolay bulursunuz.
4) Kritik sayfalarda harici kodları sınırlayın
Ödeme, giriş, üyelik ya da iletişim gibi hassas sayfalarda mümkün olduğunca az dış kod kullanın. Özellikle form alanlarının bulunduğu sayfalarda gereksiz izleme script’leri güvenlik ve gizlilik açısından ek risk oluşturabilir.
Kontrol ederken nelere bakmalısınız?
Pratik kontrol listesi
- Her script’in gerçekten gerekli olup olmadığını kontrol edin.
- Hangi veriye eriştiğini inceleyin.
- Yalnızca ihtiyaç olan sayfalarda çalıştığından emin olun.
- Yavaşlama veya hata oluşturup oluşturmadığını test edin.
- Sağlayıcının resmi dokümantasyonunu inceleyin.
- Kaldırılan kodların site içinde artık iz bırakmadığını doğrulayın.
Dokümantasyon için güvenilir resmi kaynaklara bakmak iyi bir alışkanlıktır. Örneğin Google etiket ve ölçüm araçları için Google Yardım Merkezi, WordPress tarafında ise WordPress dokümantasyonu başlangıç noktası olabilir.
Test ortamında denemek neden önemli?
Bir script’i doğrudan canlı sitede değiştirmek yerine test ortamında denemek daha güvenlidir. Böylece sayfa düzeni bozulursa, form davranışı değişirse ya da beklenmedik bir çakışma olursa bunu ziyaretçiye yansıtmadan görürsünüz.
Hangi işaretler riskin arttığını gösterir?
Şüphe uyandıran belirtiler
- Sitede aniden yavaşlama başlaması
- Sayfada beklenmedik açılır pencereler görünmesi
- Reklam ya da sohbet kodunun kendi kendine değişmesi
- Formların farklı davranmaya başlaması
- Kaynağı bilinmeyen yeni dış bağlantıların çıkması
Bu belirtiler her zaman ciddi bir saldırı anlamına gelmez. Ancak harici kodların kontrolsüz büyüdüğünü gösterebilir.
Sonuç yerine kısa bir kontrol alışkanlığı
Harici script’ler modern web sitelerinin doğal bir parçası oldu. Analiz, reklam ve sohbet araçları işinizi kolaylaştırabilir; fakat her kolaylık bir kontrol sorumluluğu da getirir. En sağlıklı yaklaşım, az kodla çalışmak, yalnızca gerekli izinleri vermek ve düzenli aralıklarla neyin sitede aktif olduğunu gözden geçirmektir.
Sitenizde hangi harici kodları kullandığınızı biliyor musunuz? Yorumlarda paylaşın; özellikle analiz, reklam veya sohbet araçlarında en çok hangi noktada zorlandığınızı yazarsanız birlikte netleştirebiliriz.
